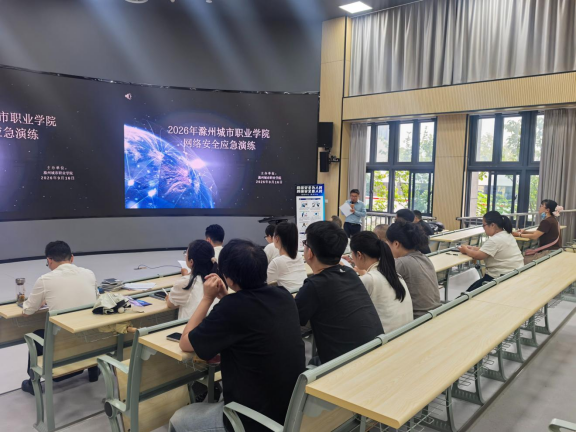
为深入贯彻落实习近平总书记关于网络安全的重要指示精神,切实提升学校防范化解勒索病毒等新型网络安全威胁的能力,2026年9月16日,学校在现代信息与人工智能学院一楼报告厅组织开展2026年勒索病毒专项网络安全应急演练。本次演练以"黑客利用钓鱼邮件投递勒索病毒、内网横向扩散、办公教学终端批量中毒"为模拟场景,由学校网络安全和信息化领导小组担任应急指挥部统一指挥,网络信息中心应急处置组、信息化运维保障团队安全保障组以及第三方安全攻防专家共同参演。演练全程在独立模拟仿真环境中开展,不触碰校园真实生产网络,不影响正常教学办公秩序,安全可控、无实际风险。
一、聚焦真实威胁,完整还原攻击链条
演练紧扣当前教育行业网络安全形势展开。近年来,勒索病毒已成为校园高发、高危的网络安全威胁,钓鱼邮件、漏洞攻击、网页挂马、终端弱口令等是其主要的入侵途径。演练中,安全专家扮演攻击者,伪造校园工作通知邮件,将勒索病毒程序伪装成日常办公附件,批量投递至教职工邮箱。工作人员安全防范意识薄弱,未核验发件人身份、未查杀附件即下载运行,终端本地文档、课件与办公资料随即被快速加密;病毒继而启动内网横向扫描传播机制,持续遍历学校办公网段与教学楼教学网段,多台办公、教学电脑相继中毒,文件后缀被篡改、资料无法打开,系统弹出勒索加密提示,正常教学办公秩序受到严重影响。
二、全流程实战处置,检验应急响应能力
事件发生后,教职工第一时间发现异常并上报网络信息中心安全保障组,安全员截图留存故障现象、逐级上报应急处置组。经综合研判,本次事件仅造成校内终端文件受损、局部办公教学受阻,未造成数据外泄、未影响核心平台运行、无重大舆情风险,符合一般网络安全事件定级标准,风险校内可控。学校应急指挥部随即启动校内网络安全应急响应,指令各小组严格按照预案开展处置工作。
应急处置组迅速赶赴现场,第一时间拔除中毒终端网线、实施物理隔离,彻底阻断病毒内网横向传播路径;对终端未加密的办公、教学资料进行紧急备份,同步启用企业级杀毒软件开展全盘查杀;精准定位恶意程序并提取病毒样本,彻底清除勒索病毒及残留脚本;对全校办公网段、教学网段开展全网排查与批量查杀,排查隐性感染终端;对已加密无法修复的设备,通过重装系统、还原合规备份数据的方式完成复原;持续观测半小时,确认无新增感染终端、内网无异常传播后,申请解除隔离、恢复入网。
安全保障组同步开展全网安全加固:统一升级全校终端杀毒软件病毒库,对办公、教学电脑开展全网漏洞扫描与弱口令专项检查,完成系统高危漏洞补丁更新与终端强口令策略落实;在校园边界设备和终端本地防火墙封堵135、139、445等高危传播端口,从网络层面斩断横向传播通路;优化校园邮件安全策略,开启附件查杀、陌生发件人拦截与钓鱼邮件防护机制。经核验风险清零、隐患闭环,应急指挥部正式解除本次应急响应。
三、以练促防,健全校园网络安全长效机制
本次演练完整跑通了"发现上报—研判定级—启动应急—现场处置—全网加固—验收解除—复盘总结"全流程,检验了学校网络安全突发事件应急预案和勒索病毒专项处置流程的科学性与落地性,锻炼了网信队伍对勒索病毒的监测研判、风险隔离、病毒清除和业务恢复能力,也验证了教学、办公、师生信息等核心数据备份的有效性与恢复时效。
学校将以本次演练为契机,持续通过"讲座+演练+宣传栏"等多种形式,推动网络安全教育进课堂、进宿舍、进头脑;同时常态化开展漏洞扫描、病毒预警、安全准入等日常巡检工作,推动网络安全由"事后处置"向"事前预防"延伸,构建"人人懂安全、人人护安全"的校园网络安全生态。
网络安全无小事。请全体师生牢记:不点击陌生链接、不打开可疑附件、不使用终端弱口令、不混用内外网,重要数据定期备份,发现异常情况第一时间上报网络信息中心,共同守护校园数据安全。
(文/图:孙长洲,初审:张祝威,复审:孙长洲,终审:姚丽敏)